


Ηράκλειο: Τα email της απάτης - Πως στήνουν οι επιτήδειοι υποδύονται τους... τραπεζίτες (φωτογραφιες)


αγαπημένα σου στη Google
«Βροχή» πέφτουν το τελευταίο διάστημα οι απάτες σε βάρος πολιτών! Με κάθε τρόπο οι επιτήδειοι επιχειρούν να εξαπατήσουν ανυποψίαστους πολίτες, με στόχο - τι άλλο; - την τσέπη τους και πιο συγκεκριμένα τους τραπεζικούς τους λογαριασμούς.
Μεσω τηλεφώνου, μέσω λογισμικών και emails, οι «αετονύχηδες», προσπαθούν να βρουν το επόμενο τους θύμα. Αλλες φορές επιτυχγάνουν το σκοπό τους, με συνέπεια να έχουμε δει λογαριασμούς να αδειάζουν, ακόμη και αν έχουν πολλές δεκάδες χιλιάδες ευρώ!
Σε άλλες περιπτώσεις βέβαια, τα υποψήφια θύματα, δεν πέρφτουν στην παγίδα τους, γλυτώνοντας τα χρήματά τους. Η συχνότητα των περιπτώσεων αυτών είναι τόσο μεγάλη, ώστε τόσο οι τραπεζικοί Οργανισμοί, όσο και οι αστυνομικές Αρχές να μη σταματούν να στελνουν ενημερωτικά σημειώματα στους καταναλωτές για το πως θα προστατευουν τους λογαριασμούς τους.
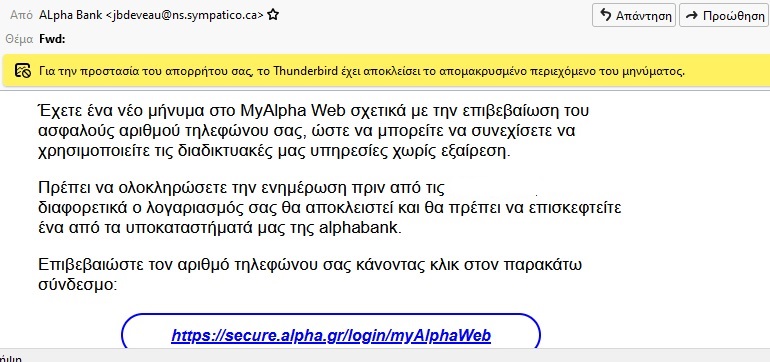
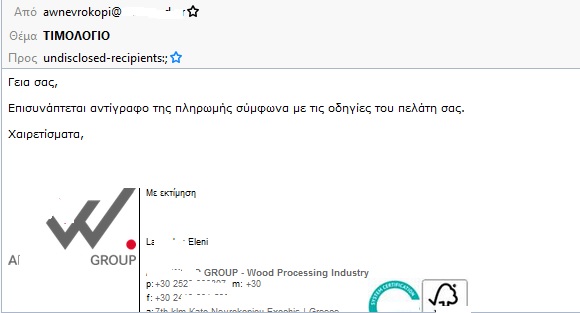
Σημερα το newshub.gr παρουσιάζει τρια χαρακτηριστικά email από απατεώνες, που υποτίθεται πως έχουν αποσταλεί από τραπεζες. Στους παραλήπτες ζητούν να πατήσουν πάνω σε έναν συγκεκριμένο συνδεσμο, ταχα για να επιλύσουν καποιο πρόβλημα. Αν όμως το κάνουν, τότε ανοίγουν το «κουτί της Πανδώρας»...
Mεσω κινητού...
Επίσης, έχουν καταγραφεί απάτες -πάντα μέσω κινητού τηλεφώνου- όπου πολίτες λαμβάνουν μήνυμα το οποίο σε παραπέμπει σε σύνδεσμο -link-. Όσοι ξεγελάστηκαν και επιχείρησαν να μπουν στον προτεινόμενο σύνδεσμο, είδαν να αποσύρονται αυτόματα χρηματικά ποσά από τον λογαριασμό τους.
Οι απατεώνες που «στήνουν» τέτοιες απάτες σε βάρος ανυποψίαστων πολιτών, συνήθως φροντίζουν να ανασύρουν ποσά που δεν ξεπερνάνε τα 10.000, αφού μέχρι αυτό το ποσό το αδίκημα είναι πλημμεληματικού χαρακτήρα, χωρίς ωστόσο να αποκλείεται και η ηλεκτρονική κλοπή μεγαλύτερων χρηματικών ποσών, που αγγίζουν και τις 50.000 ευρώ.
Το μεγάλο πρόβλημα είναι ότι τα χρήματα που παρανόμως αποσπώνται από τους τραπεζικούς λογαριασμούς των θυμάτων, «σπάνε» και διοχετεύονται σε διαφορετικούς λογαριασμούς στο εξωτερικό, με αποτέλεσμα να είναι πολύ δύσκολο να εντοπιστεί ο τελικός και πραγματικός παραλήπτης τους.
Παρουσία και στην Ελλάδα, μέσω και ημεδαπών «αντιπροσώπων», έχουν οι εταιρείες πώλησης λογισμικών – κυρίως ισραηλινής τεχνολογίας – υποκλοπής δεδομένων από κινητά τηλεφώνα, που επανήλθε στο προσκήνιο μετά τις καταγγελίες του δημοσιογράφου Θανάση Κουκάκη.

Ορισμένοι από αυτούς τους έλληνες και αλλοδαπούς πωλητές ύποπτων λογισμικών, όπως το «Pegasus», το «Predator» και πολλά ακόμη, φέρεται να έχουν έλθει σε επαφή με κρατικούς λειτουργούς σε κρίσιμες και ευαίσθητες υπηρεσίες της χώρας, αλλά και με ιδιώτες.
Προκειμένου να χρησιμοποιηθούν τα εν λόγω λογισμικά σε παρακολουθήσεις κινητών με άγνωστους «στόχους» και χωρίς προφανώς νομικό πλαίσιο, πουλώντας είτε ολόκληρο το «σέρβις» με την καθημερινή αποτύπωση του παρακολουθούμενου κινητού έναντι εκατοντάδων χιλιάδων ευρώ είτε πουλώντας κατευθείαν το λογισμικό παρείσφρησης, το οποίο πολλές φορές αποπληρώνεται διεθνώς με κρυπτονομίσματα!
Τα συστήματα
Είναι χαρακτηριστικό ότι τέτοιου είδους συστήματα, όπως μνημονεύουν υπηρεσιακοί παράγοντες, παρουσιάζονται σε εκθέσεις στο εξωτερικό με συστήματα ασφαλείας και παρακολουθήσεων υψηλής τεχνολογίας σαν να είναι… ψυγεία. Σε μια μεθοδευμένη «κατασκοπεία» που είναι εξαιρετικά δημοφιλής, αφού παρέχεται η σημαντική δυνατότητα ο πελάτης-υποκλοπέας μέσω αυτού του «φυτεμένου» λογισμικού ουσιαστικά να βλέπει στην οθόνη του και να ακούει ό,τι ο παρακολουθούμενος από τη δική του συσκευή.
Το ενδιαφέρον αυτού του συστήματος υφαρπαγής δεδομένων είναι ότι μπορεί να καταγράφει όλες τις συνομιλίες, τα μηνύματα και τα δεδομένα ακόμη και από τις διαδικτυακές πλατφόρμες επικοινωνίας, όπως το Viber, το WhatsΑpp και άλλα που δεν παρακολουθούνται από τα κρατικά συστήματα υποκλοπών ή από τα παραδοσιακά «φορητά» ιδιωτικά συστήματα υποκλοπών.
Αναζήτηση ευθυνών
Σύμφωνα με πληροφορίες, ένα τέτοιο ενδεχόμενο για απόκτηση-χρήση του εν λόγω λογισμικού-κοριού εξετάστηκε παλαιότερα από την ΕΥΠ, χωρίς να προχωρήσει οποιαδήποτε σχετική συναλλαγή λόγω σειράς προφανών κωλυμάτων. Στελέχη της Κατεχάκη και άλλοι κρατικοί λειτουργοί μνημονεύουν ότι δεν έχουν οποιαδήποτε σχέση με την κατασκοπεία σε βάρος του δημοσιογράφου.
Μάλιστα, τμήμα της διερεύνησης της συγκεκριμένης υπόθεσης θα ανατεθεί στην Αρχή Διασφάλισης Απορρήτου Επικοινωνιών (ΑΔΑΕ). Σύμφωνα ωστόσο με πληροφορίες, η ΑΔΑΕ θα ασχοληθεί για τυχόν ευθύνες παροχών επικοινωνίας (κάτι που δεν θεωρείται πιθανόν).
Πώς εγκαταστάθηκε
Ο δημοσιογράφος Θανάσης Κουκάκης, που συνεργάζεται με διεθνή ΜΜΕ, έχει προχωρήσει σε έρευνες για σκανδαλώδη τραπεζικά δάνεια, για υποθέσεις πλαστών και εικονικών τιμολογίων και την αλλαγή του νόμου για την αυτεπάγγελτη δίωξη των εγκλημάτων φοροδιαφυγής μέχρι την οριστική έκδοση της πράξης επιβολής προστίμου από την ΑΑΔΕ ή μέχρι την έκδοση αμετάκλητης απόφασης των διοικητικών δικαστηρίων.
Ερευνούσε ακόμα υποθέσεις δαπανών των υπουργείων Μετανάστευσης και Ασύλου που χαρακτηρίστηκαν απόρρητες, όπως και ζητήματα αμυντικών συμβάσεων, ξεπλύματος χρημάτων μέσω συνεταιριστικών τραπεζών, Ελληνες που βρέθηκαν σε λίστες φοροδιαφυγής τραπεζών του εξωτερικού.
Η «μόλυνση»
Οπως προέκυψε από περαιτέρω έρευνα του ίδιου δραστήριου δημοσιογράφου, η «μόλυνση» του κινητού του Θανάση Κουκάκη έγινε με ένα SMS που έλαβε το μεσημέρι της 12ης Ιουλίου 2021 από ελληνικό κινητό. «Θανάση, γνωρίζεις για αυτό το θέμα» έγραφε το μήνυμα που συνοδευόταν από ένα παρεμφερές link ειδησεογραφικού site. Με γνώστες του τρόπου λειτουργίας αυτού του λογισμικού να αναφέρουν ότι γίνεται έρευνα για τους τομείς ενδιαφέροντος του υποψήφιου θύματος ώστε να σταλεί SMS ή μήνυμα στο ηλεκτρονικό ταχυδρομείο του που θα το ανοίξει χωρίς να υποψιαστεί οτιδήποτε. Και έτσι εγκαταστάθηκε το λογισμικό-κατάσκοπος στο κινητό του δημοσιογράφου, που ουσιαστικά «καθρέφτιζε» στη συσκευή του υποκλοπέα ό,τι αυτός έβλεπε στην οθόνη του.
Στο Citizen Lab
Ο δημοσιογράφος όμως υποψιάστηκε ότι κάτι συνέβαινε και απευθύνθηκε στο Citizen Lab του Πανεπιστημίου του Τορόντο, που είναι ένα διεπιστημονικό εργαστήριο το οποίο έχει ως βασικό ερευνητικό σκοπό τον εντοπισμό ψηφιακών απειλών κατά μελών της «κοινωνίας των πολιτών, όπως και την παρακολούθηση της εξάπλωσης της μισθοφορικής βιομηχανίας λογισμικών κατασκοπείας» όπως χαρακτηριστικά μνημονεύεται.
Το ίδιο εργαστήριο είχε εντοπίσει τις παραβιάσεις με τέτοιου τύπου λογισμικά δεκάδων κινητών δημοσιογράφων, ακτιβιστών και πολιτικών, μεταξύ άλλων από τον πρίγκιπα της Σαουδικής Αραβίας Μπιν Σαλμάν ή την κυβέρνηση της Ουγγαρίας, που εν τέλει είχε παραδεχθεί ότι χρησιμοποιούσε το λογισμικό παραβίασης του τηλεφώνου, όπως άλλωστε και η γερμανική κυβέρνηση.
Ο δημοσιογράφος ενημερώθηκε στις 28 Μαρτίου 2022 για την εγκατάσταση του παράνομου λογισμικού «Predator» («αρπακτικό») στο κινητό του που του υπέκλεπτε δεδομένα τουλάχιστον κατά το διάστημα 12 Ιουλίου με 24 Σεπτεμβρίου 2021.


-
 22 Νοεμβριου 2026, 08:36Ρέθυμνο: Διανομή τροφίμων στους δικαιούχους του Κοινωνικού Παντοπωλείου τη Δευτέρα 23 Νοεμβρίου
-
 21 Νοεμβριου 2026, 13:40Κρήτη: Για πρώτη φορά μετά από δύο χρόνια, το φράγμα Μπραμιανών αγγίζει τα 6 εκατ. κυβικά νερού
-
 22 Νοεμβριου 2026, 09:47«Ανοιχτά καταστήματα: Ποιες Κυριακές θα λειτουργήσει η αγορά έως το τέλος του 2026
-
 21 Νοεμβριου 2026, 07:51Eπίσκεψη σε Λακώνια, Αρχαία Λατώ και Μαρδάτι από τον ορειβατικό Σύλλογο Αγίου Νικολάου
-
 21 Νοεμβριου 2026, 07:00Ασφυκτική η κατάσταση για τους αμπελουργούς της Κρήτης με τις τιμές και τους ελλιπείς ελέγχους στις εισαγωγές
-
 21 Νοεμβριου 2026, 07:20Κρήτη: Ολοκληρώθηκε το έργο του ταρτάν στο ΔΑΚ Γάλλου -Στην διάθεση των αθλητών από Δευτέρα

)